Seus aparelhos podem ser os próximos? Ataques hacker na Europa acendem alerta
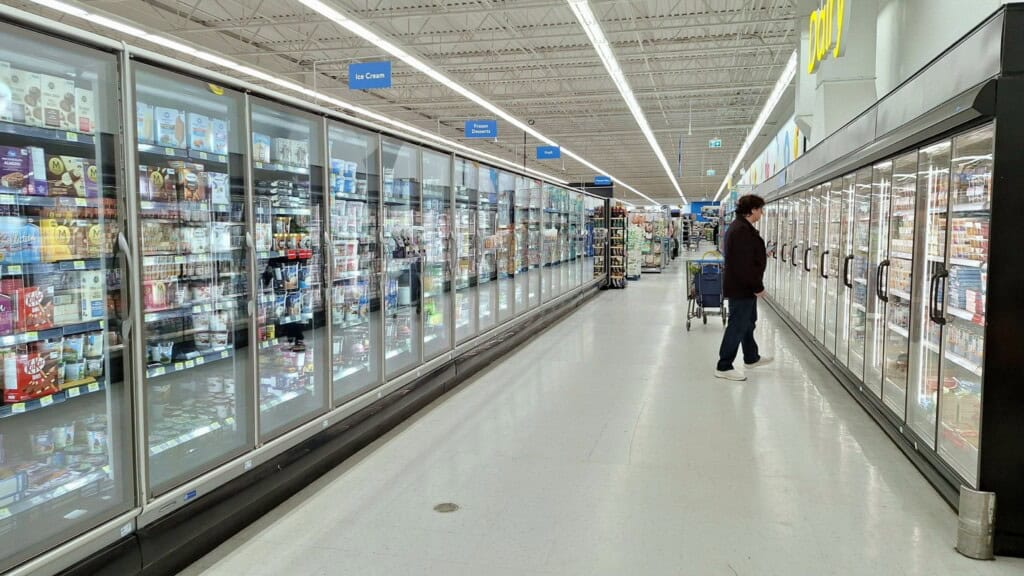
Esta semana começou com um susto pela Europa afora. Freezers e geladeiras de supermercados espalhados por sete países foram alvos de ataques hacker que fizeram suas temperaturas chegarem a 50ºC. O episódio ocorreu na madrugada de segunda-feira (02).
A Delhaize, maior varejista da Bélgica, relatou problemas em dezenas de unidades no país e em Luxemburgo. A irlandesa SuperValu retirou produtos congelados e refrigerados de 13 lojas. O comissário europeu para alimentação e agricultura Christophe Hansen classificou os ataques hacker como uma tentativa de afetar o abastecimento de alimentos da União Europeia.
Os ataques foram parecidos aos investigados pelo Pentágono – esses miraram mercados de bases militares dos Estados Unidos. E parecidos aos que atingiram centenas de supermercados franceses em outubro. O que explica o aumento deste tipo de ataque?
E será que isso abre precedente para nossos aparelhos cada vez mais conectados serem alvos de ataques assim? Esses são exemplos de perguntas que o Olhar Digital levou para dois especialistas: Gustavo Nascimento: CEO e cofundador da Phygitall, engenheiro eletricista e especialista em Internet das Coisas (IoT) e soluções industriais; Micaella Ribeiro: cofundadora da IAM Brasil e especialista em Segurança da Informação e Gestão de Identidades e Acessos. Por que ataques hacker contra freezers e geladeiras estão mais frequentes Para Nascimento, a frequência deste tipo de episódio aumentou “fundamentalmente devido à assimetria entre ataque e defesa”.
Geladeiras esquentaram Europa afora por conta de ataques hacker – Imagem: ACHPF/Shutterstock “A armadilha da convergência entre Tecnologia da Informação (TI) e Tecnologia Operacional (TO) permitiu que unidades de refrigeração, redes elétricas e maquinário industrial fossem mantidas em ambientes isolados (totalmente desconectados da internet)”, começa o especialista. ” O especialista em Internet das Coisas (IoT, na sigla em inglês) ainda citou outros dois fatores que podem explicar a alta deste tipo de ataque hacker. O primeiro: varreduras aceleradas por inteligência artificial (IA).
“Os atacantes não precisam mais buscar alvos manualmente”, diz Nascimento. “Eles utilizam ferramentas automatizadas baseadas em IA que vasculham a internet 24 horas por dia, 7 dias por semana, identificando instantaneamente portas expostas, firmwares obsoletos e senhas padrão de fábrica em milhões de dispositivos ao redor do mundo, simultaneamente”, explica. ) O segundo: motivações geopolíticas, não monetárias.
“Agentes maliciosos utilizam esses ataques de baixo esforço e alto impacto para testar a resiliência da cadeia de suprimentos de uma nação e causar transtornos à população, sem a necessidade de invadir redes governamentais altamente protegidas”, diz o especialista. Ataques hacker como os ocorridos na Europa têm três etapas, segundo especialista – Imagem: Olhar Digital via ChatGPT Para Micaella Ribeiro, a segurança de OT (sigla em inglês para Tecnologia Operacional) precisa combinar prevenção de invasões com limitação das consequências físicas. “Isso significa restringir as permissões de cada usuário e fornecedor, separar as redes e monitorar alterações nos parâmetros de operação”, diz a especialista em Segurança da Informação e Gestão de Identidade e Acessos.
“Na refrigeração, por exemplo, é preciso avaliar se alguém com acesso ao controle também conseguiria alterar os alarmes ou impedir que um desvio de temperatura fosse percebido”, acrescenta Ribeiro. “Essa concentração de poder pode permitir que a mesma invasão provoque o problema e dificulte sua detecção”, diz a especialista. Aparelhos podem virar ‘bombas-relógio’ de segurança, alerta especialista em IoT Para o especialista em IoT, os ataques hacker na Europa servem de alerta para o mercado brasileiro por três razões principais.
A primeira: a cultura do “instalar e esquecer”. “No Brasil, a prioridade na implementação de IoT comercial costuma ser a eficiência de custos e a rápida escalabilidade, tratando a cibersegurança como algo secundário”, diz Nascimento. “Muitas empresas instalam sensores conectados, bombas de água inteligentes ou freezers comerciais e nunca mais atualizam seus softwares, transformando esses dispositivos em verdadeiras “bombas-relógio” de segurança”, explica o especialista.
A segunda razão: uso generalizado de hardware antigo. “Devido a fatores econômicos e às altas taxas de importação sobre novas tecnologias, a infraestrutura brasileira depende fortemente de maquinário antigo (legado)”, começa o engenheiro eletricista. ” Por fim, a terceira razão: vulnerabilidades críticas na cadeia de suprimentos.
“Estamos profundamente ancorados economicamente no agronegócio, no transporte de alimentos e na logística de cadeia de frio”, diz o especialista. “Um ataque coordenado que altere as temperaturas em caminhões de carga, centros de distribuição ou silos de grãos poderia paralisar instantaneamente as cadeias de suprimentos locais, elevar a inflação dos alimentos e comprometer a conformidade exigida para exportações”, explica. Na esteira dos ataques hacker recentes na Europa e nos Estados Unidos, o Olhar Digital perguntou aos dois especialistas o que as pessoas que usam aparelhos “inteligentes” podem fazer para se proteger.
Embora a responsabilidade primária pela segurança dos dispositivos recaia sobre os fabricantes, os usuários precisam estabelecer um “perímetro digital” intencional. As estratégias de defesa mais eficazes e práticas para uma casa inteligente incluem: Isole sua rede IoT (o truque da rede Wi-Fi para convidados): Esta é a medida de defesa mais eficaz de todas. Acesse as configurações do seu roteador doméstico e crie uma rede separada, destinada apenas a convidados, para conectar suas smart TVs, lâmpadas inteligentes e câmeras de segurança.
Caso um hacker comprometa uma lâmpada inteligente, esse isolamento impede que ele se mova lateralmente para a sua rede principal e acesse seus notebooks, contas bancárias ou smartphones; Elimine imediatamente as credenciais padrão: Nunca mantenha o nome de usuário e a senha definidos de fábrica em um novo dispositivo. Altere-os logo na configuração inicial, definindo uma senha forte e exclusiva. Se o dispositivo oferecer suporte à Autenticação de Múltiplos Fatores (MFA), ative-a sem exceção; Desative o UPnP e o gerenciamento remoto: Acesse as configurações do seu roteador Wi-Fi e desative o recurso Universal Plug and Play (UPnP).
Certifique-se de que o “Gerenciamento Remoto via Internet” esteja desativado, para que a página de configurações do seu roteador não possa ser acessada de fora da sua residência; Verifique suas portas abertas: Utilize ferramentas gratuitas e confiáveis para realizar uma varredura no endereço IP da sua residência. Isso indicará se o seu roteador ou dispositivos inteligentes estão, acidentalmente, expondo portas abertas à internet pública; Priorize a segurança dos seus hubs inteligentes: Caso utilize ecossistemas centralizados como Apple Home, Google Home, Samsung SmartThings ou Home Assistant, certifique-se de que as contas principais que controlam esses hubs estejam protegidas com segurança biométrica, senhas mestras robustas e autenticação multifator (MFA) via aplicativo. Micaella Ribeiro (especialista em Segurança da Informação e Gestão de Identidade e Acessos) “ É possível reduzir o risco, e o primeiro passo é avaliar a função de cada dispositivo.
Uma lâmpada, uma câmera, uma fechadura e um equipamento de aquecimento têm consequências diferentes em caso de falha. Minha recomendação é dar atenção proporcional ao que cada um pode observar, autorizar ou modificar dentro da residência. A proteção começa na compra.
O consumidor deve verificar por quanto tempo o fabricante fornecerá atualizações e como elas serão instaladas. Depois, precisa manter dispositivo, aplicativo e roteador atualizados, substituir senhas de fábrica e usar senhas exclusivas. A verificação em duas etapas deve ser ativada sempre que disponível, especialmente na conta que centraliza o controle da casa.
Uma conta central comprometida pode ampliar o alcance do incidente, conforme as permissões que ela possui. Também recomendo separar os dispositivos inteligentes da rede utilizada para trabalho e atividades pessoais, com isolamento efetivo entre elas. Desativar funções remotas desnecessárias e revisar os acessos concedidos a instaladores e prestadores reduz as oportunidades de entrada.
A separação de redes limita alguns caminhos de ataque, mas não corrige, sozinha, uma conta comprometida no serviço em nuvem. A segurança precisa abranger toda a solução. Há ainda um cuidado que costuma receber menos atenção: o comportamento do equipamento quando algo falha.
Para funções relevantes à segurança, eu recomendo verificar se existe uma alternativa local ou manual prevista pelo fabricante e o que acontece quando a internet ou o serviço em nuvem fica indisponível. Essa análise deve fazer parte da escolha e da instalação do produto, sem improvisar adaptações que possam comprometer suas proteções. O fabricante tem um papel decisivo: oferecer configurações seguras, atualizações confiáveis, instruções claras e mecanismos de proteção compatíveis com as consequências de uma falha.
O consumidor consegue melhorar senhas e configurações, mas não consegue corrigir sozinho uma arquitetura insegura. Quando um produto conectado interfere na segurança física das pessoas, sua proteção precisa fazer parte do projeto e permanecer durante o período de suporte. ” O post Seus aparelhos podem ser os próximos?
Ataques hacker na Europa acendem alerta apareceu primeiro em Olhar Digital . ]]>
Resumo publicado pelo SJX NEWS. O conteúdo integral pertence ao veículo de origem.
Leia a matéria completa em Olhar Digital →